
Binanceが約1兆円相当の暗号資産が流出した問題に関し、検索エンジンに表示されたWebサイトから改ざんされたHomebrewをインストールした事が始まりだったと発表しています。詳細は以下から。

暗号資産の取引所を運営するBinanceは2026年10月29日、ハッカーにより約63億4,000万ドル、日本円にして1兆円相当の暗号資産が流出したと発表しましたが、現地時間11月03日に公開された発表によると、この問題は改ざんされたMac用パッケージマネージャーHomebrewのインストールから問題が始まっていたそうです。
Binanceのセキュリティインシデント
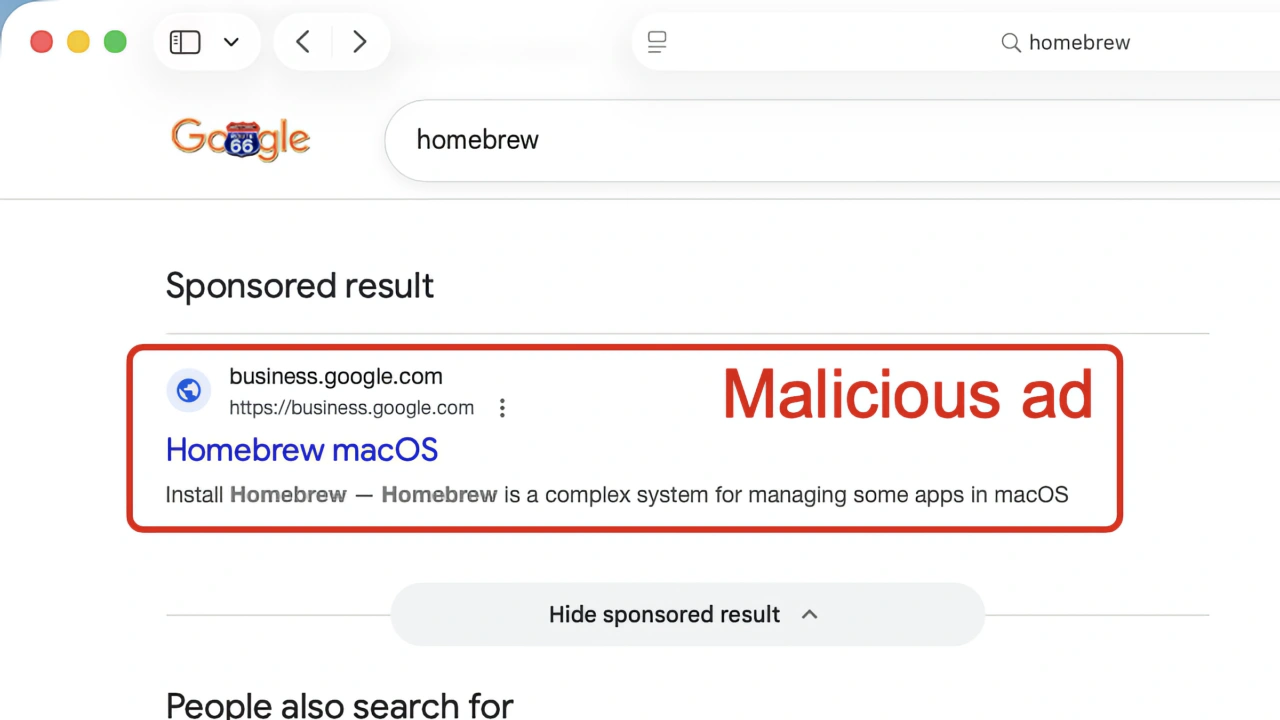
Binanceの発表によると、暗号資産流出の経緯は以下の通りで、始まりはWallet DevOpsチームのエンジニアが検索エンジンで検索した際にトップに表示された偽のHomebrew配布サイト(スポンサー広告)から改ざんされたHomebrewをインストールしたことから攻撃者に内部の情報を漏洩してしまった事が始まりだそうです。
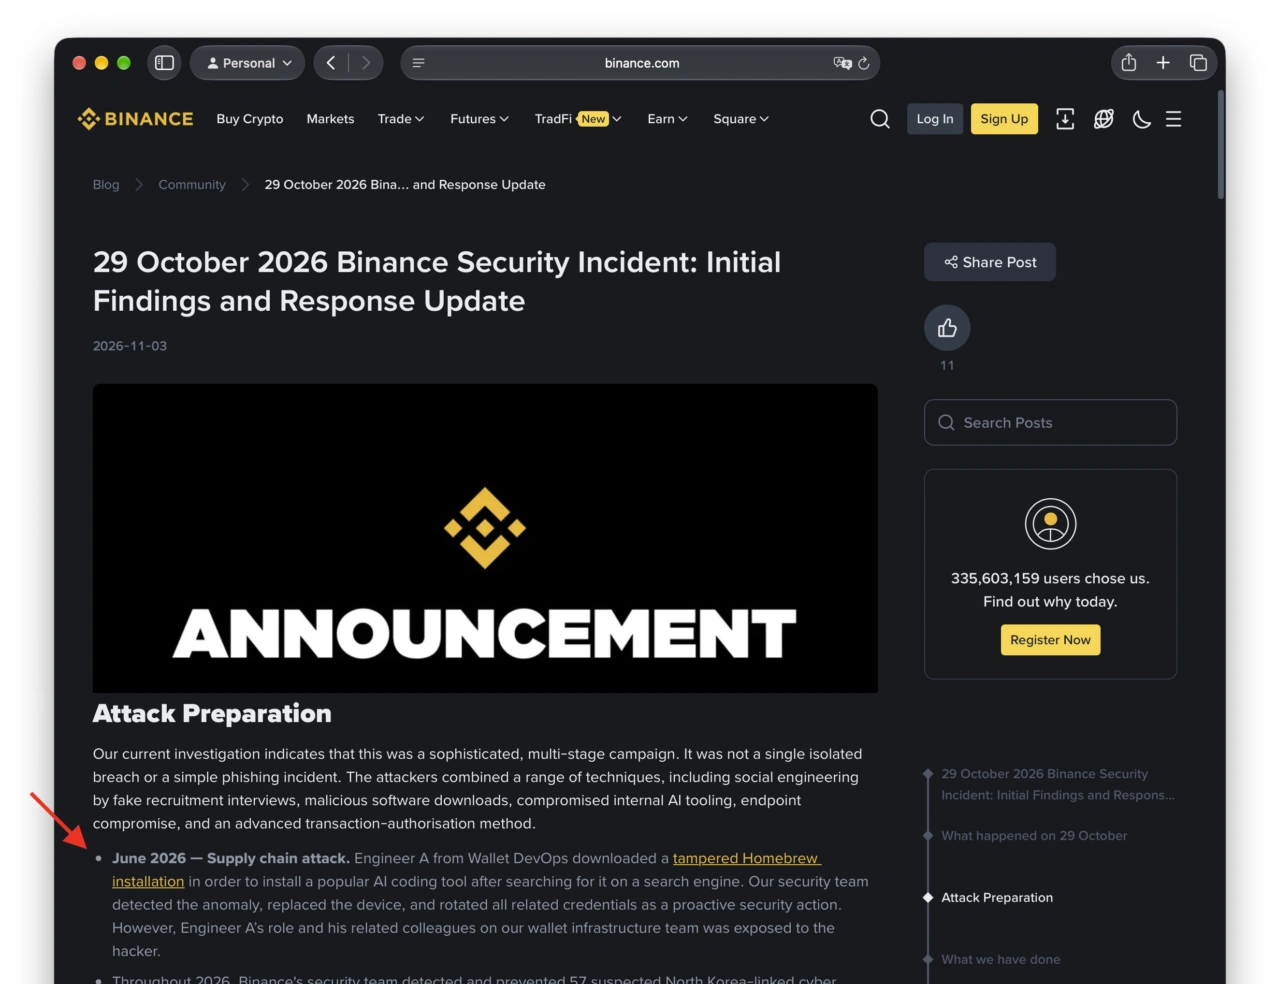
June 2026 — Supply chain attack. Engineer A from Wallet DevOps downloaded a tampered Homebrew installation in order to install a popular AI coding tool after searching for it on a search engine.
Initial Findings and Response Update – Binance Blog
タイムライン
- 2026年06月:改ざんされたHomebrewのインストール
- BinanceのWallet DevOpsチームのエンジニアAが、AIコーディングツールをインストールしようとして、検索エンジン経由で改ざんされたHomebrewのインストールプログラムをダウンロードした。Binanceは異常を検知して端末を交換し、関連する認証情報を更新しましたが、攻撃者はすでに内部の人員構成を把握していた。
- 2026年09月:偽の採用面接を利用した攻撃
- 別のソフトウェアエンジニアBが、正規の求人プラットフォームを通じて偽の採用担当者から連絡を受けた。攻撃者は実在する人物の写真や動画を使って信用させ、複数回のオンライン面接を実施。最終面接で架空の企業からの課題として悪意のあるソースコードリポジトリをダウンロードさせたが、そのリポジトリにはセットアップ時に実行されるマルウェアが仕込まれていた。
- 2026年10月20日:社内AIツールを利用した侵入拡大
- 攻撃者はエンジニアBの侵害されたコンピューターとBinance内部のAIツールを利用して、エンジニアAと別のウォレット開発エンジニアCの環境にもアクセスし、その過程で、エンジニアAのコンピューターに保存されていたコンテナのデプロイ権限トークンを発見。
- 2026年10月29日:ウォレットへの不正アクセス
- 攻撃者はエンジニアCのコンピューターにログインし、盗み出した認証情報を利用してコンテナをデプロイ。悪意のあるスクリプトを実行し、社内のウォレット署名サービスを不正利用し、これにより通常の出金処理を経由せずに暗号資産を送金できる状態になっていたそうです。
Googleの検索トップに表示される偽のHomebrew配布サイト
偽のHomebrew配布サイトは過去にもGoogleの検索トップに表示されることが報告[1, 2]されており、今回もGoogleの検索結果に表示されたサイトを条件反射でクリックし、インストールスクリプトを実行。攻撃者のサーバーから改ざんされたHomebrewパッケージをダウンロードしたようで、通常Homebrewは管理者パスワードを要求しませんが、改ざんされたHomebrewは管理者パスワードを要求し問題にC2サーバーから侵害が始まったようです。
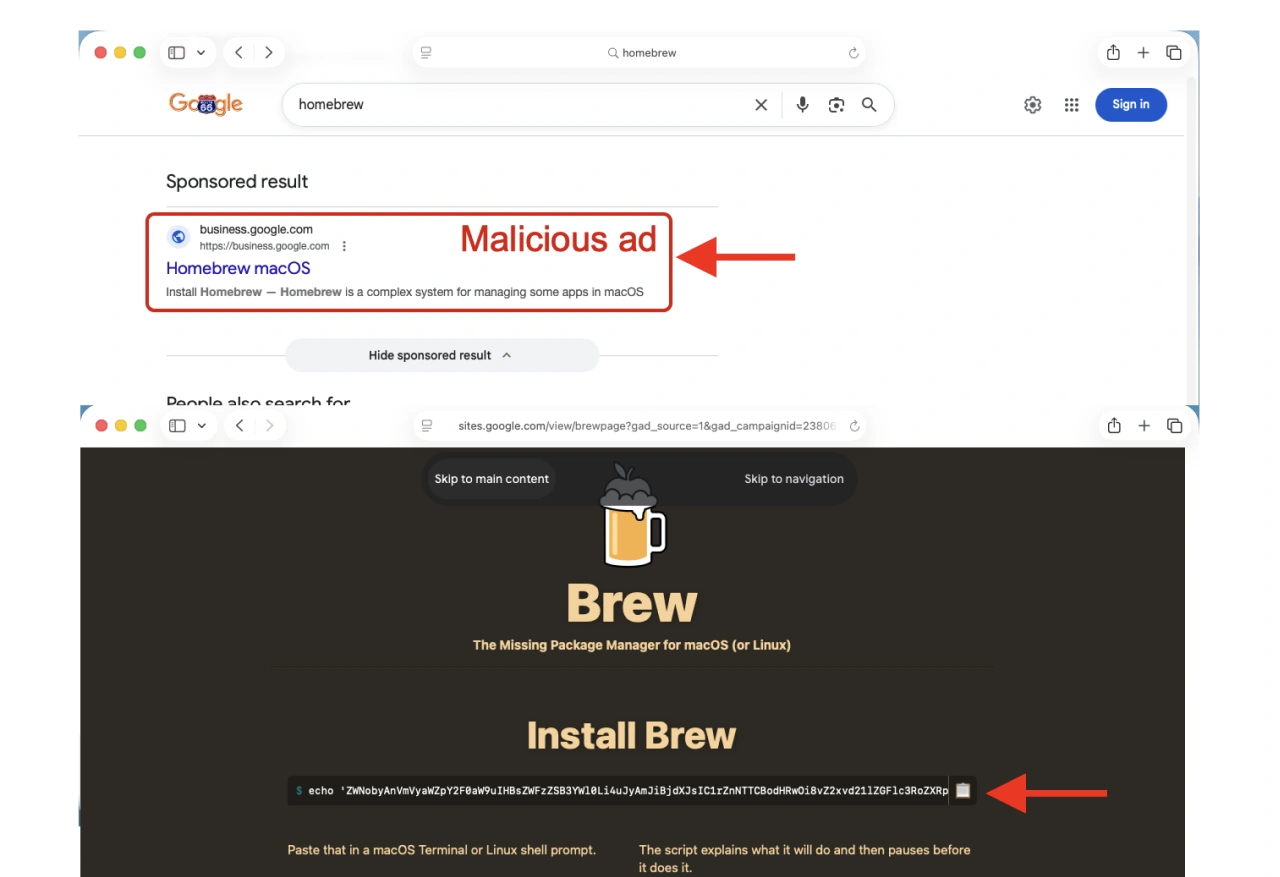
偽のHomebrew配布サイト
Appleは安全を確認しないAIエージェントや悪意のあるユーザーからのメッセージ、メールアプリで送られてきた悪意のあるコマンドなど、ソーシャルエンジニアリングによる被害を防ぐため、macOS 26.4 Tahoeから普段ターミナルを使わないユーザーやXcodeなど開発者ツールをインストールしていないユーザーがターミナルにペーストすると警告を表示するターミナルのペースト保護機能を実装していますが、今回はこれも役割を果たさなかったようで、
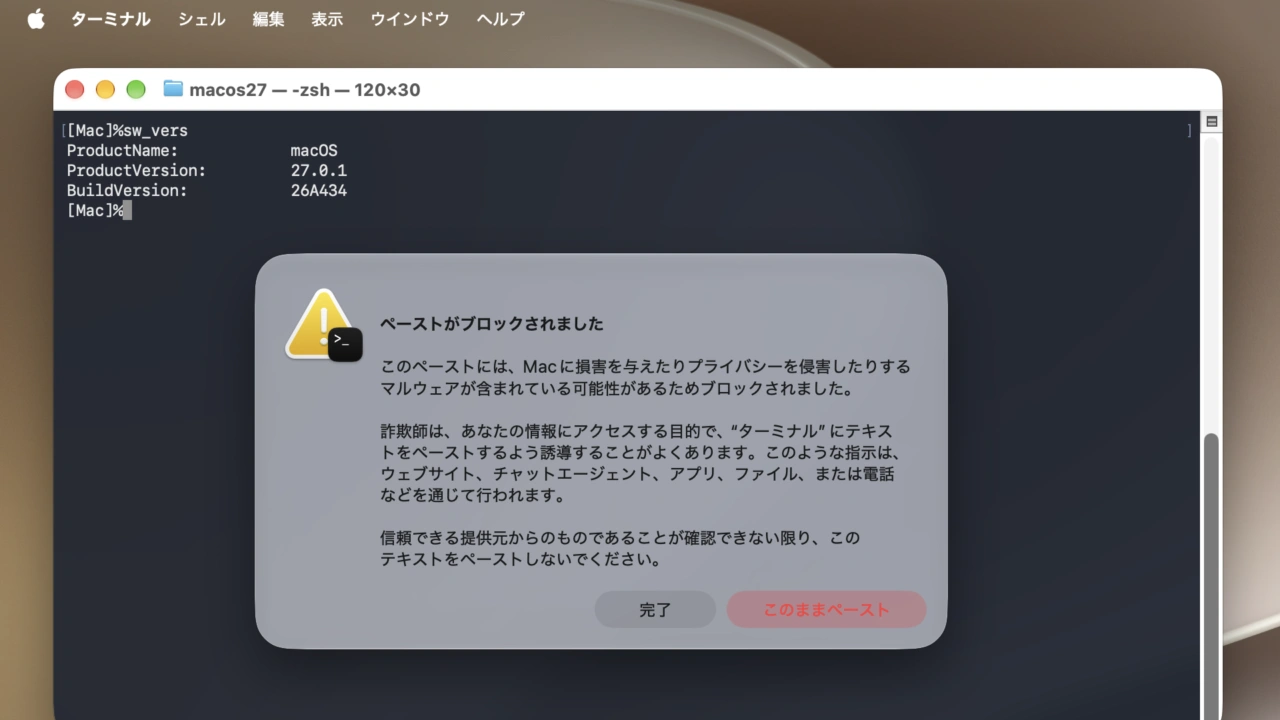
ターミナルのペースト保護機能
2009年にHomebrewを開発したMax Howellさんは今回の件に関し、BinanceへのハッキングはGoogle責任があるとコメントしているので、今後Googleも何か対策を迫られるかもしれません。
Google is responsible for the Binance hack. It’s impossible to know how many people out there have compromised Homebrew installations.
Googling for Homebrew should show you Homebrew not obvious malware that Google’s vast resources could easily have identified as such.
— Max Howell (@mxcl) November 3, 2026
- Initial Findings and Response Update – Binance Blog
- Malicious Ad for Homebrew Leads to MacSync Stealer – Internet Storm Center
コメント