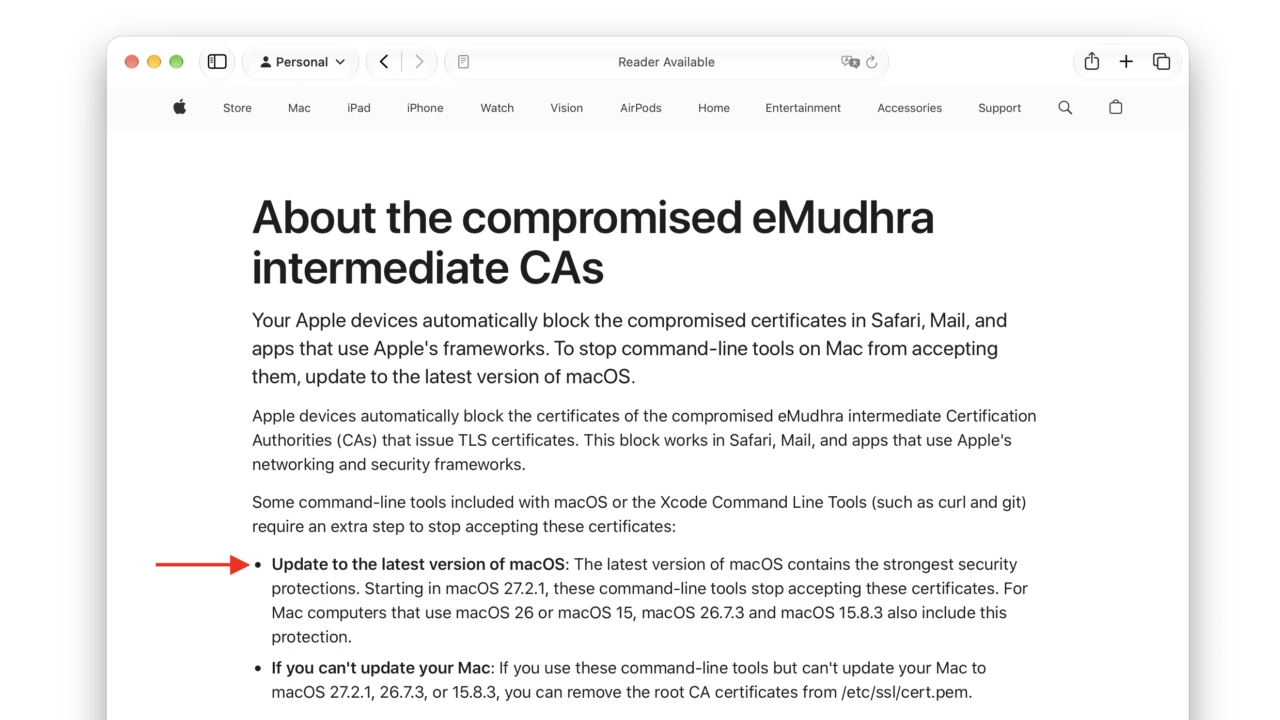

Appleが最新のmacOS 27.2.1 Golden GateとmacOS 26.7.3 Tahoe、macOS 15.8.3 SequoiaでeMudhraの問題に関連する中間CA証明書をブロックしたとして開発者や管理者向けにアップデートを適用するよう通知しています。詳細は以下から。
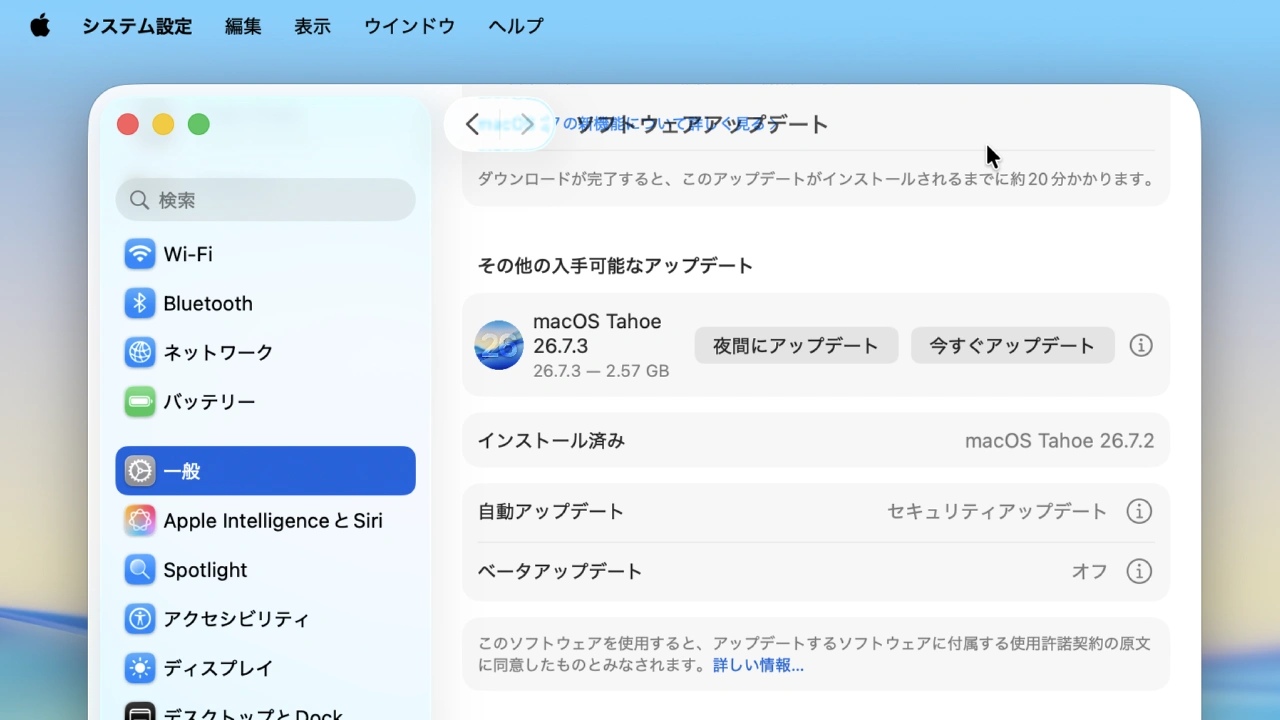
Appleは現地時間2026年11月09日、Apple Silicon Mac向けに最新の「macOS 27.2.1 Golden Gate」を、IntelとApple Silicon Mac向けに「macOS 26.7.3 Tahoe」と「macOS 15.8.3 Sequoia」をリリースしましたが、これらのアップデートでは認証局eMudhraで発生した中間CA証明書の秘密鍵漏洩問題が修正されています。
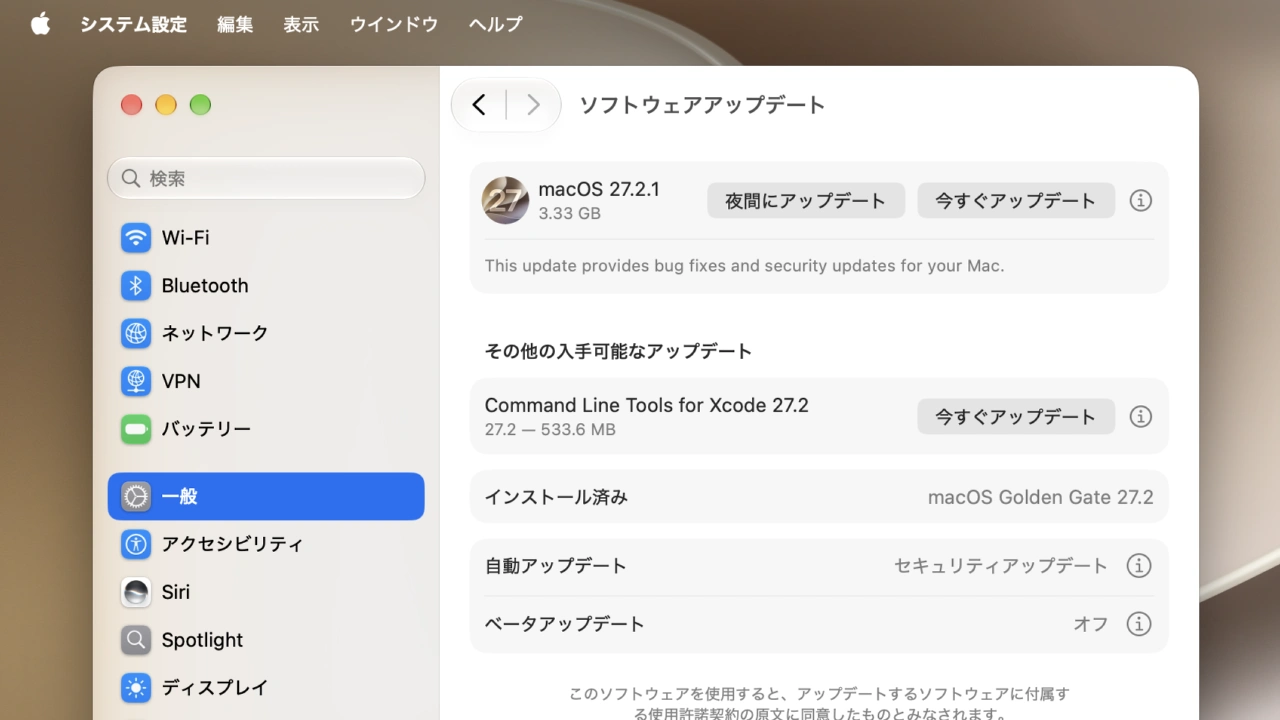
macOS Golden Gate 27.2.1
eMudhra問題
eMudhraの中間CA証明書の秘密鍵漏洩問題は、2026年10月にインドの認証局eMudhraが運営する8つの中間CAで、鍵の生成処理に不備があり、復元できる弱い鍵が生成&公開されていた問題で、悪用されると偽のTLS証明書を発行し、Webサイトへのなりすましや通信の盗聴・改ざんにつながる恐れがあるとして、GoogleやMicrosoft、Mozillaなどがブロックを開始していました。
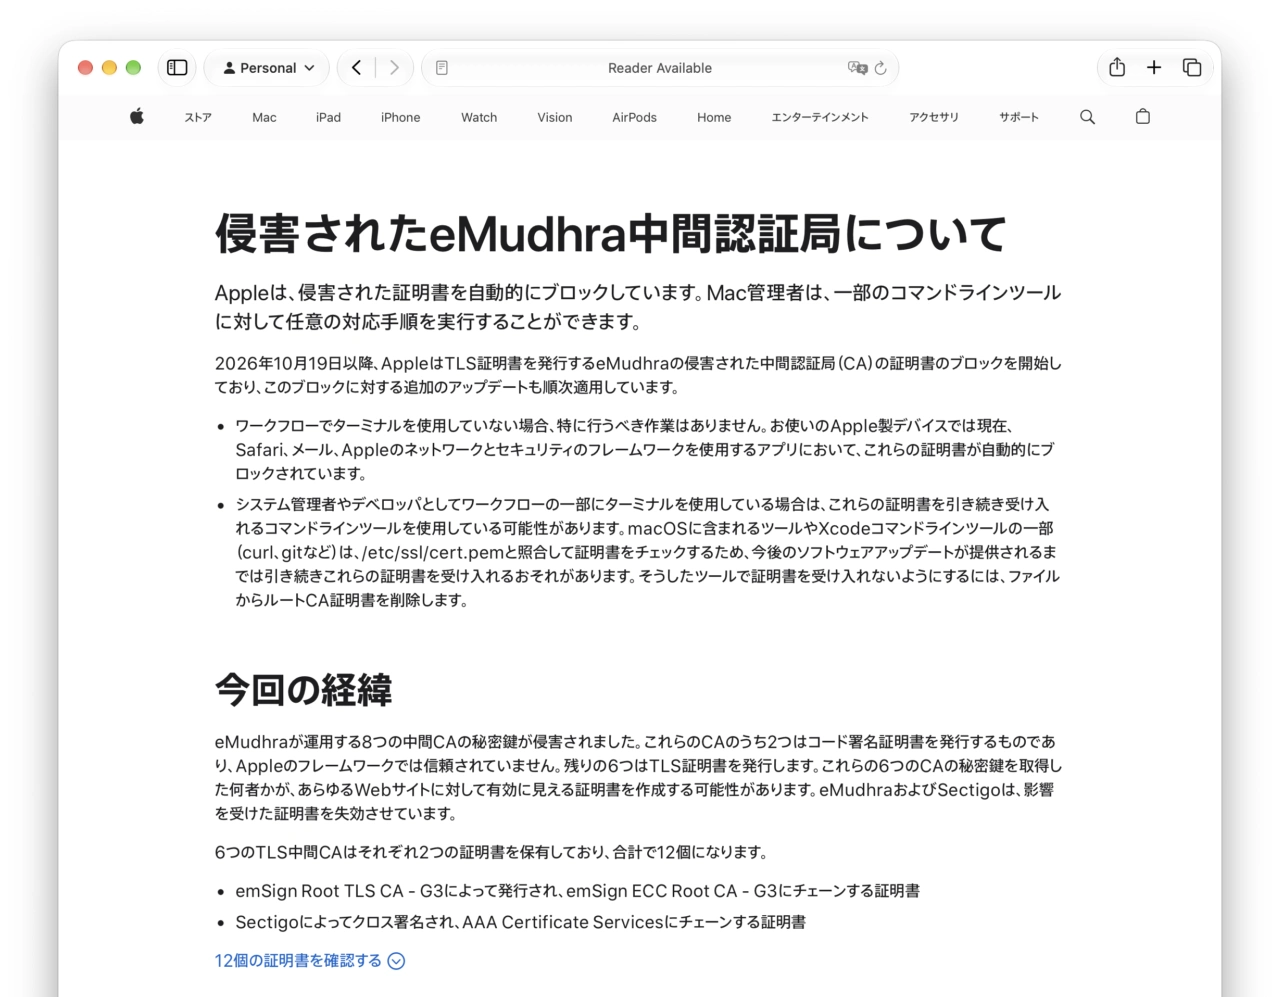
2026年10月19日以降、AppleはTLS証明書を発行するeMudhraの侵害された中間認証局(CA)の証明書のブロックを開始しており、このブロックに対する追加のアップデートも順次適用しています。[…]eMudhraが運用する8つの中間CAの秘密鍵が侵害されました。これらのCAのうち2つはコード署名証明書を発行するものであり、Appleのフレームワークでは信頼されていません。
侵害されたeMudhra中間認証局について
Appleの対処
これに対し、Appleも現地時間2026年10月22日付けで、認証局eMudhraの中間CA証明書のブロックを開始したと発表し、同時にシステム管理者や開発者に対し、macOSのコマンドラインツールやcurlやgit, python3, ruby, perl, opensslなどを含むXcode Command Line Toolsに対し/etc/ssl/cert.pemからルートCA証明書を削除するという暫定的な回避策を公開していましたが、
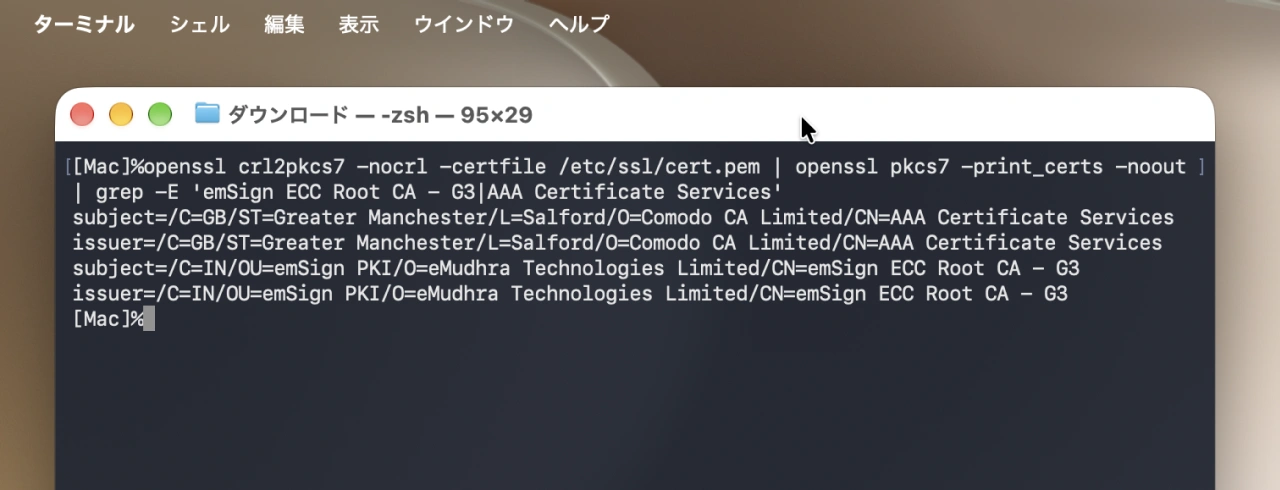
/etc/ssl/cert.pemから”emSign ECC Root CA – G3″と”AAA Certificate Services”を削除する
本日リリースされたmacOS 27.2.1 Golden GateおよびmacOS 26.7.3 TahoeとmacOS 15.8.3 Sequoiaで、AppleはeMudhra問題に関連する12件の中間CAをブロックし、5つのルートCA証明書を“/etc/ssl/cert.pem”から削除したと発表しています。
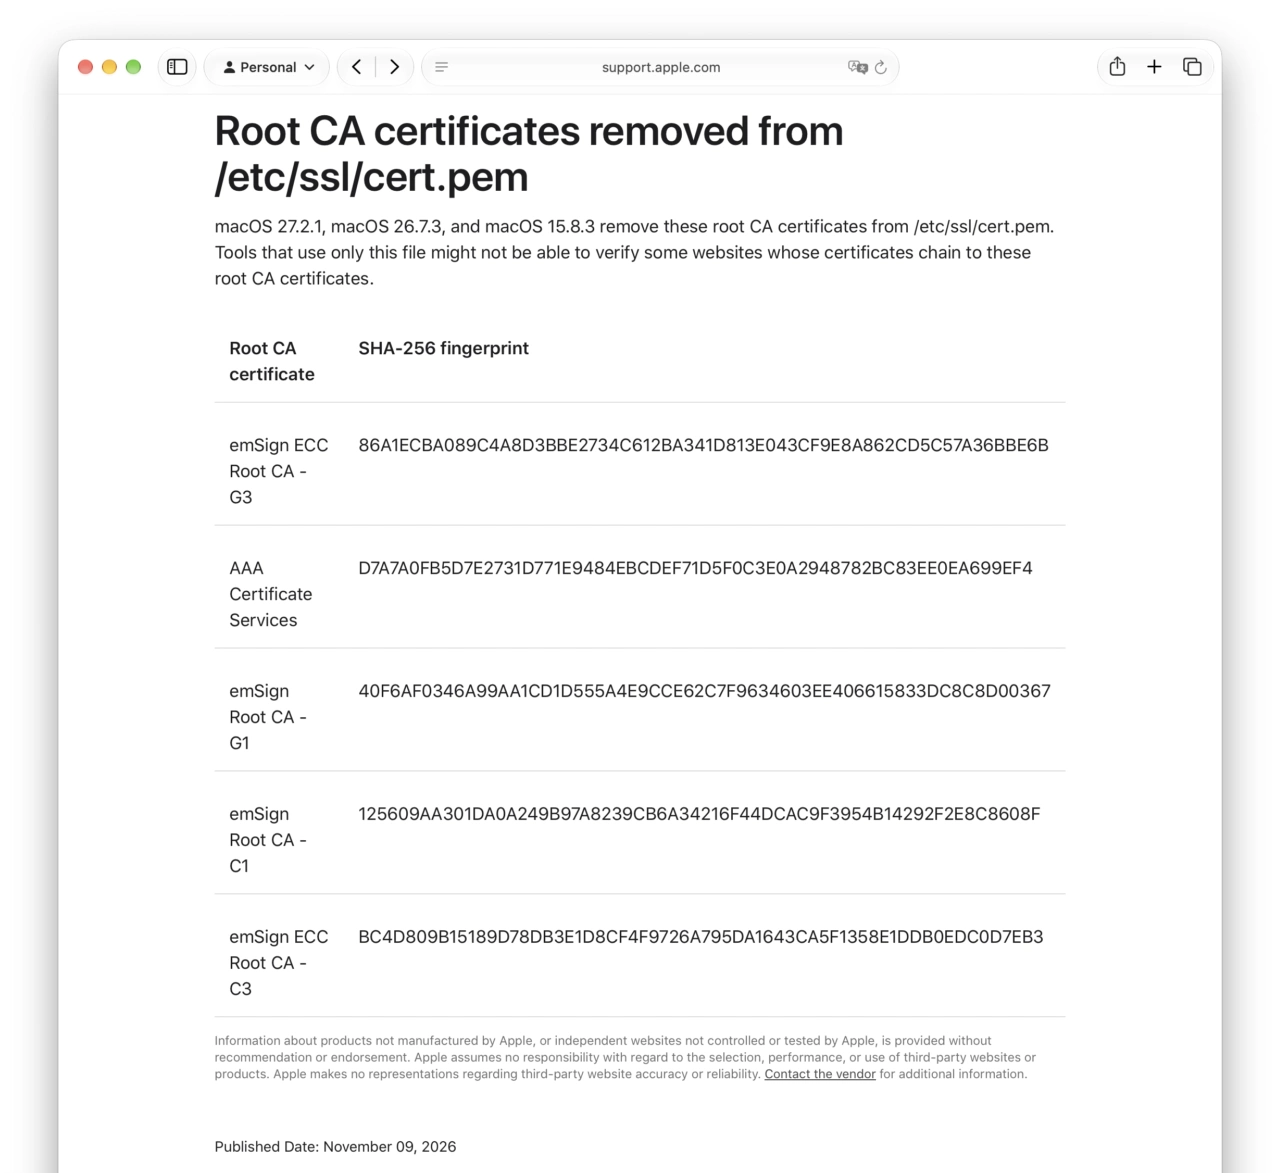
macOS 27.2.1, macOS 26.7.3, and macOS 15.8.3 remove these root CA certificates from /etc/ssl/cert.pem. Tools that use only this file might not be able to verify some websites whose certificates chain to these root CA certificates.
About the compromised eMudhra intermediate CAs
これにより、SafariやMailアプリ、Appleのセキュリティフレームワークを使用したアプリはもちろん、macOSのコマンドラインツールやcurlやgit, python3, ruby, perl, opensslなどを含むXcode Command Line Toolsでも問題の証明書がブロックされたとして、Appleは開発者や管理者に対し、最新のmacOSへアップデートするように通知していますが、何らかの理由でmacOSがアップデートできない場合は引き続きユーザー側でルートCA証明書を/etc/ssl/cert.pemから削除するようにコメントしています。
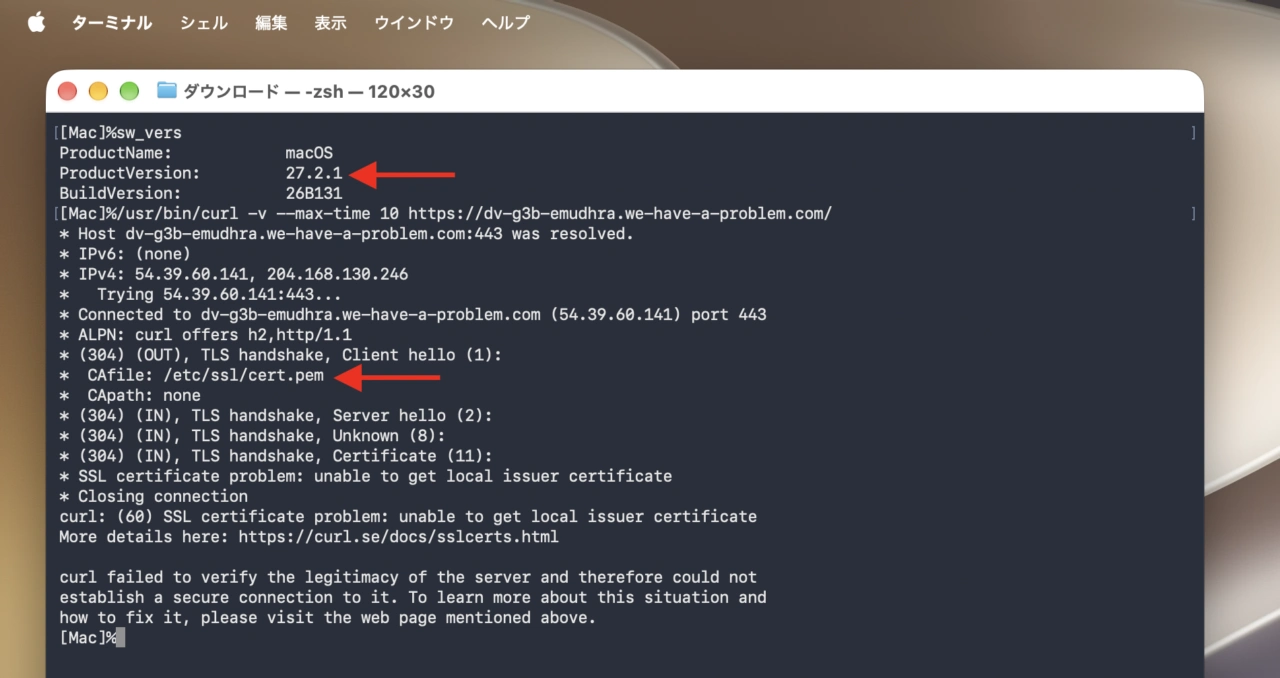
Update to the latest version of macOS: The latest version of macOS contains the strongest security protections. Starting in macOS 27.2.1, these command-line tools stop accepting these certificates. For Mac computers that use macOS 26 or macOS 15, macOS 26.7.3 and macOS 15.8.3 also include this protection.
About the compromised eMudhra intermediate CAs
その他
その他、本日11月09日付けリリースの各OSアップデートで修正された脆弱性の数は以下の通りで、最新のmacOSやiOS/iPadOS、visionOS 27以外にもwatchOS 26やiOS/iPadOS 18にもセキュリティ修正が入っているので、ユーザーの方は時間を見つけてアップデートすることをオススメします。
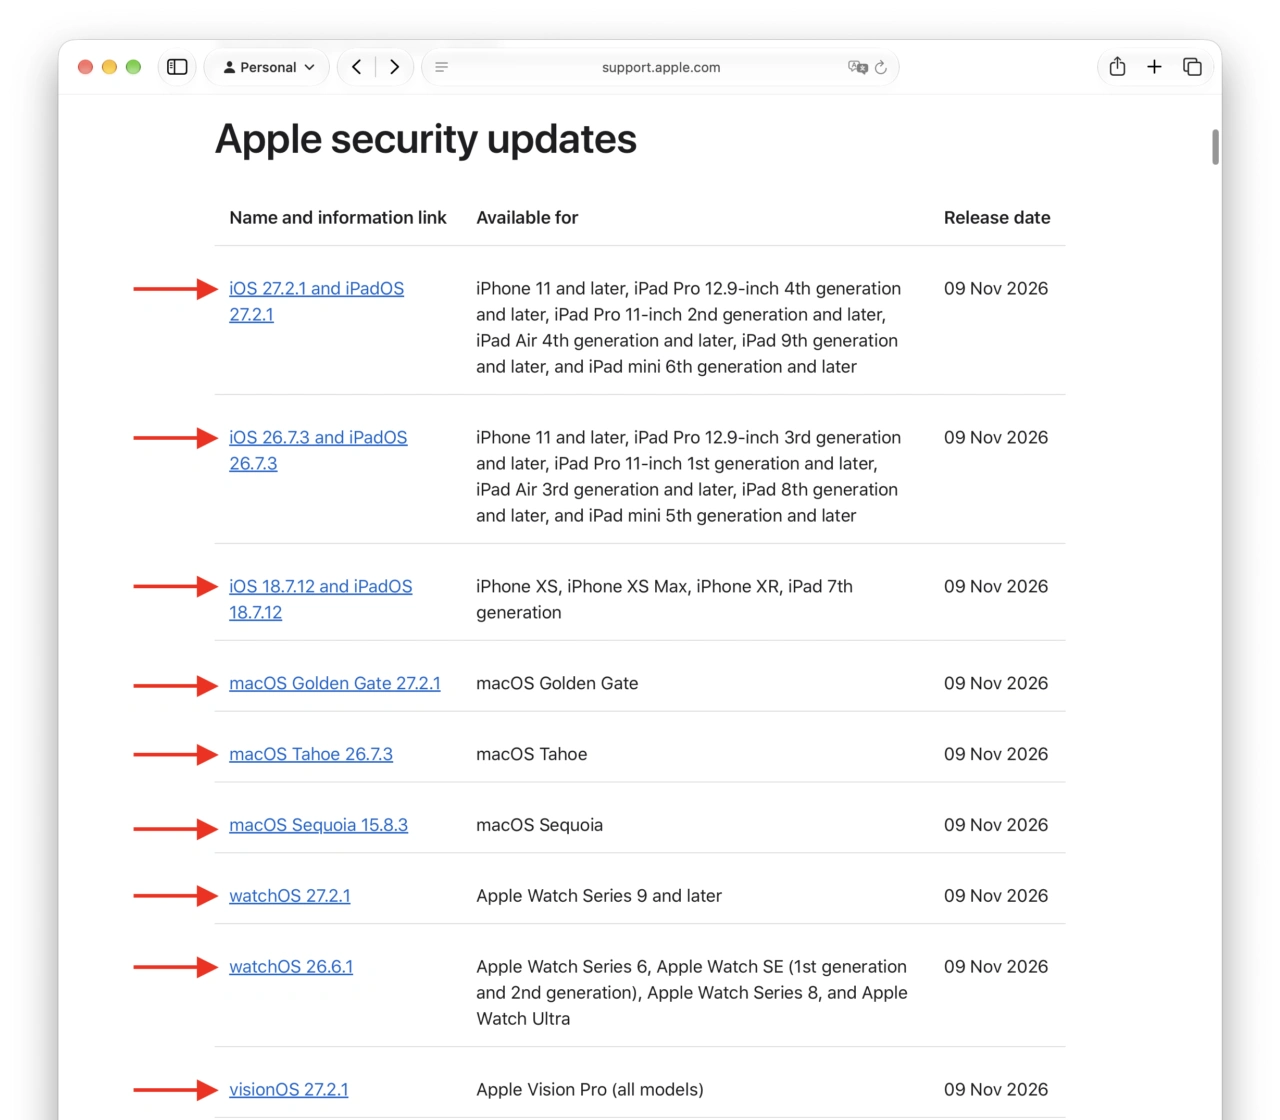
Apple security updates
AppleOS 27.2.xで修正された脆弱性数
| OS Version | Build | CVE数 |
|---|---|---|
| iOS/iPadOS 27.2 iOS/iPadOS 27.2.1 |
24B119 24B8156 |
163件 9件 |
| iOS/iPadOS 26.7.2 iOS/iPadOS 26.7.3 |
23H128 23H131 |
134件 8件 |
| iOS/iPadOS 18.7.11 iOS/iPadOS 18.7.12 |
22H384 22H390 |
3件 6件 |
| macOS Golden Gate 27.2 macOS Golden Gate 27.2.1 |
26B123 26B131 |
263件 8件 |
| macOS Tahoe 26.7.2 macOS Tahoe 26.7.3 |
25G332 25G342 |
213件 8件 |
| macOS Sequoia 15.8.2 macOS Sequoia 15.8.3 |
24H232 24H241 |
197件 8件 |
| Safari 27.2 | – | 33件 |
| tvOS 27.2 | 24K122 | 72件 |
| watchOS 27.2 watchOS 27.2.1 |
24S118 24S132 |
62件 9件 |
| watchOS 26.6.1 | 23U95 | 5件 |
| visionOS 27.2 visionOS 27.2.1 |
24N120 24N124 |
125件 9件 |
- Apple security releases – Apple Support
- About the compromised eMudhra intermediate CAs – Apple Support
コメント