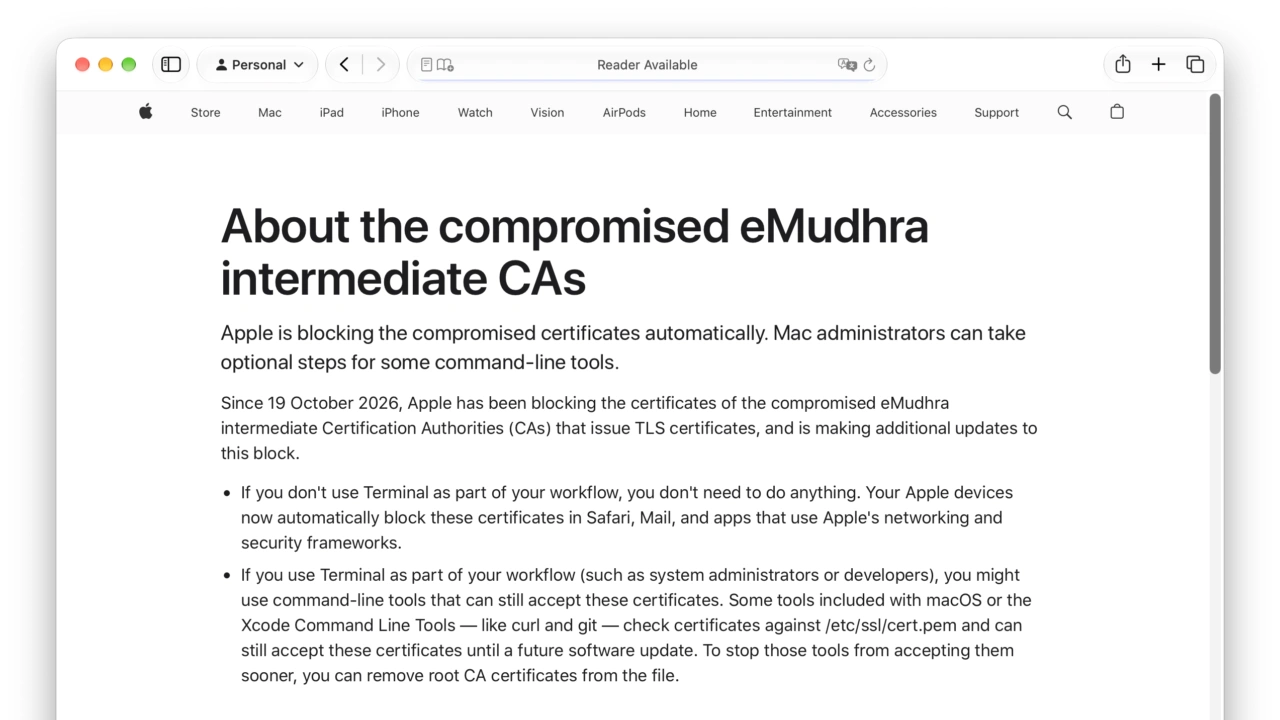

Apple、2026年10月に認証局eMudhraで発生した中間CA証明書の秘密鍵漏洩問題に対し証明書をブロックし、システム管理者向けにcurlやgit、opensslの問題に対してはアップデートまでに暫定的な回避策を公開。ます。詳細は以下から。

電子証明書を発行するインドの認証局eMudhraは2026年10月20日、2025年4月30日に8つの中間CA証明書の鍵を生成したさい、不備により暗号的に弱い鍵が生成&公開されていたことが約18ヶ月経ってセキュリティ研究者のWayneさんにより発見され、AppleやGoogle, Microsoft, Mozillaのブラウザベンダーに報告され、ブロック措置が取られていると発表しましたが、
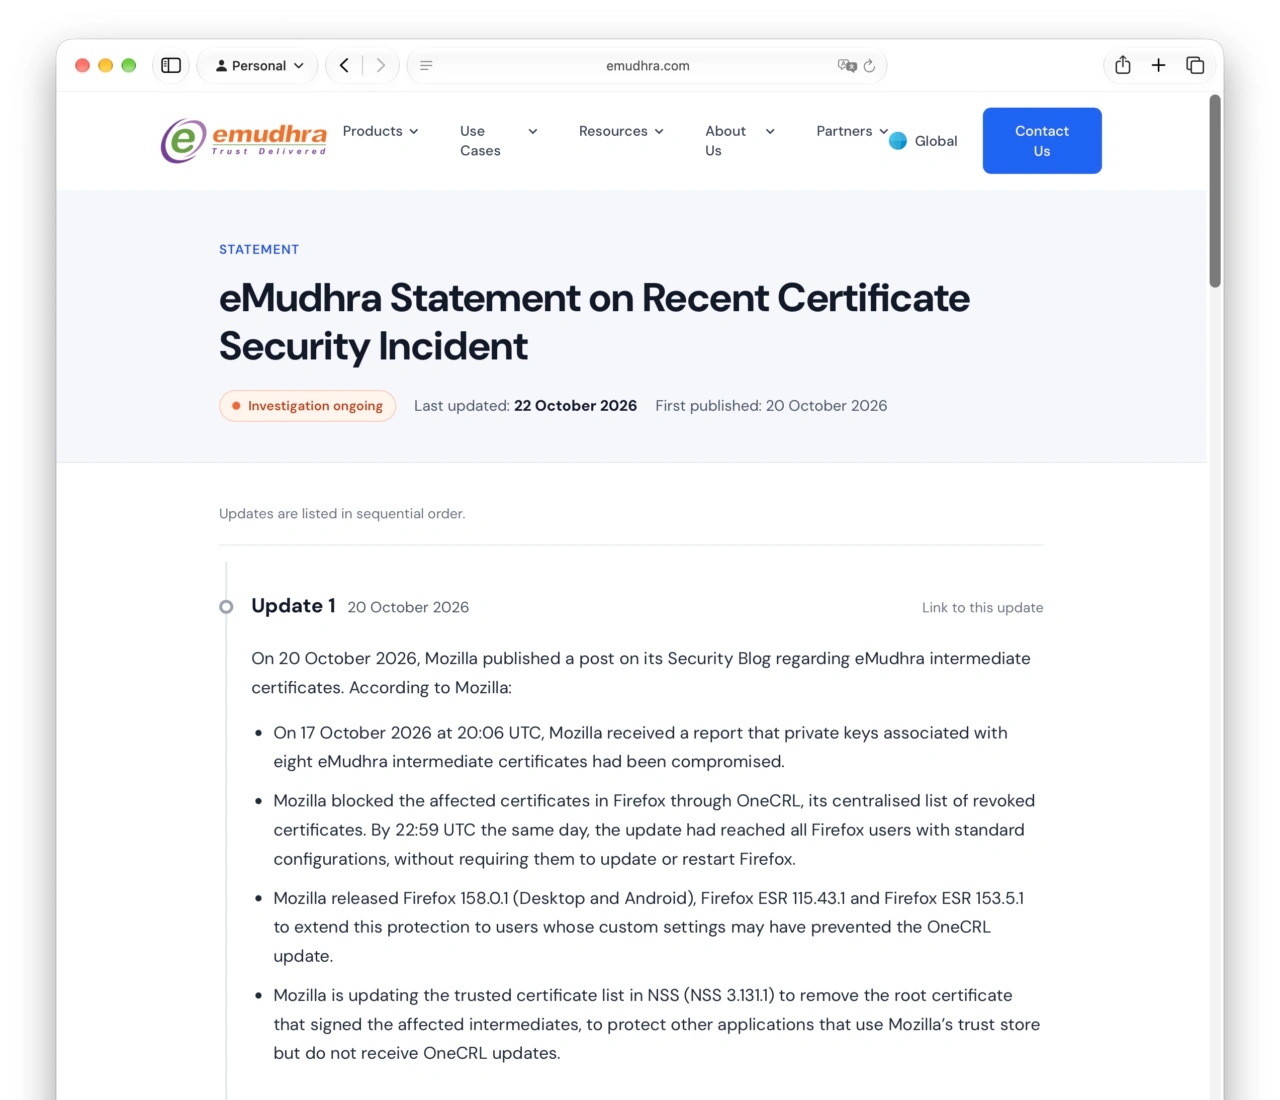
On 20 October 2026, Mozilla published a post on its Security Blog regarding eMudhra intermediate certificates.
eMudhra Statement on Recent Certificate Security Incident – eMudhra
この問題に対しAppleは現地時間2026年10月22日付けで、10月19日からこの問題に対応するため、認証局eMudhraの中間CA証明書をブロックを開始したと発表し、同時にシステム管理者や開発者に対し、macOSのコマンドラインツールやcurlやgit, python3, ruby, perl, opensslなどを含むXcode Command Line Toolsに対し暫定的な回避策を公開しています。
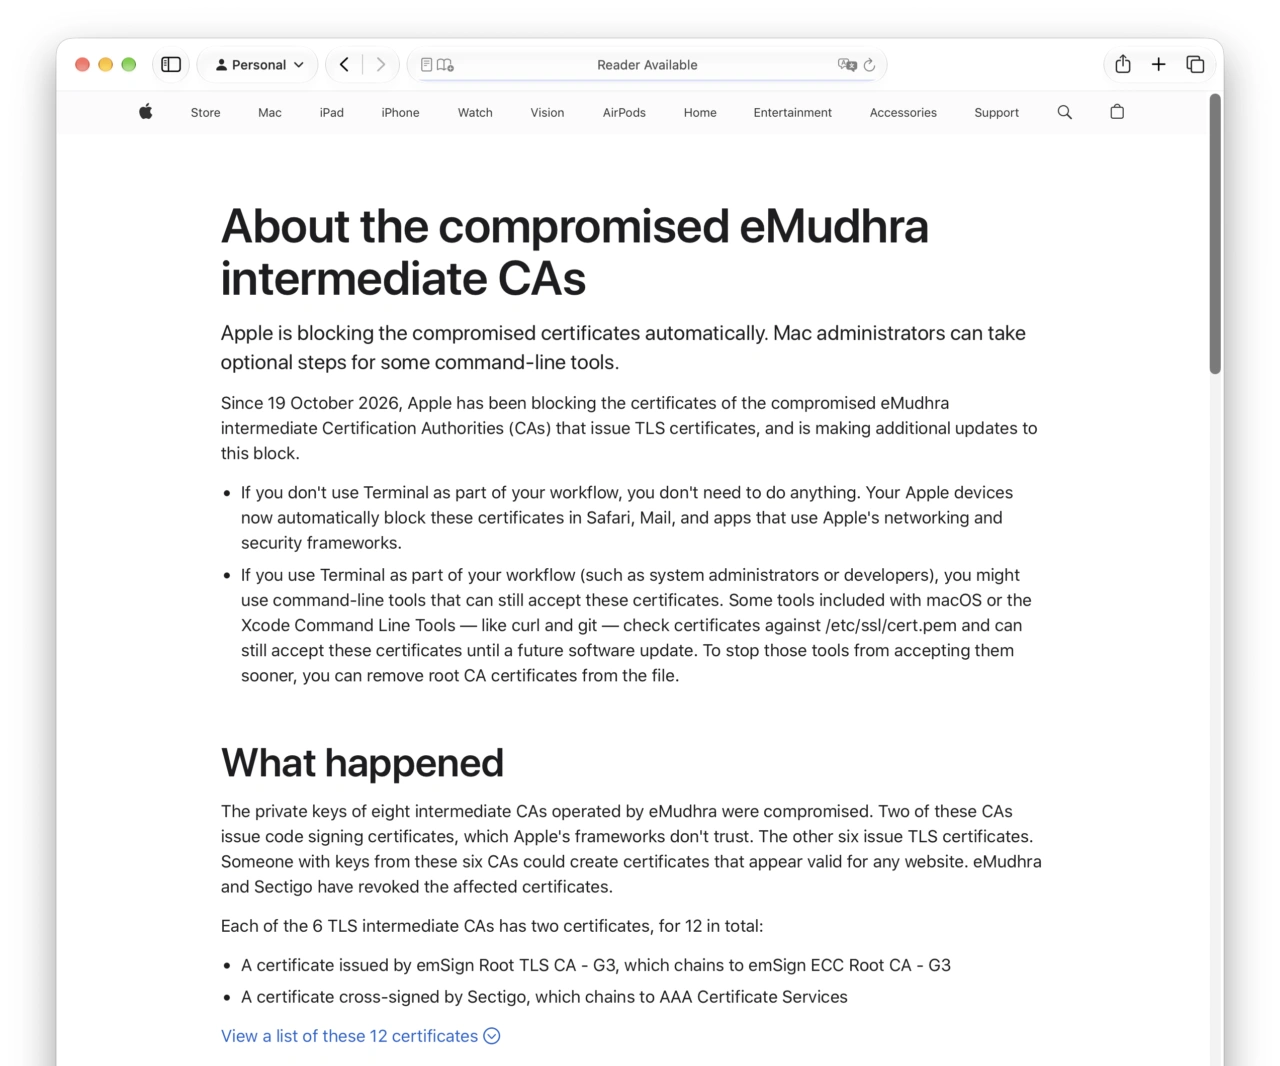
Since 19 October 2026, Apple has been blocking the certificates of the compromised eMudhra intermediate Certification Authorities (CAs) that issue TLS certificates, and is making additional updates to this block.
About the compromised eMudhra intermediate CAs – Apple Support
問題と現状
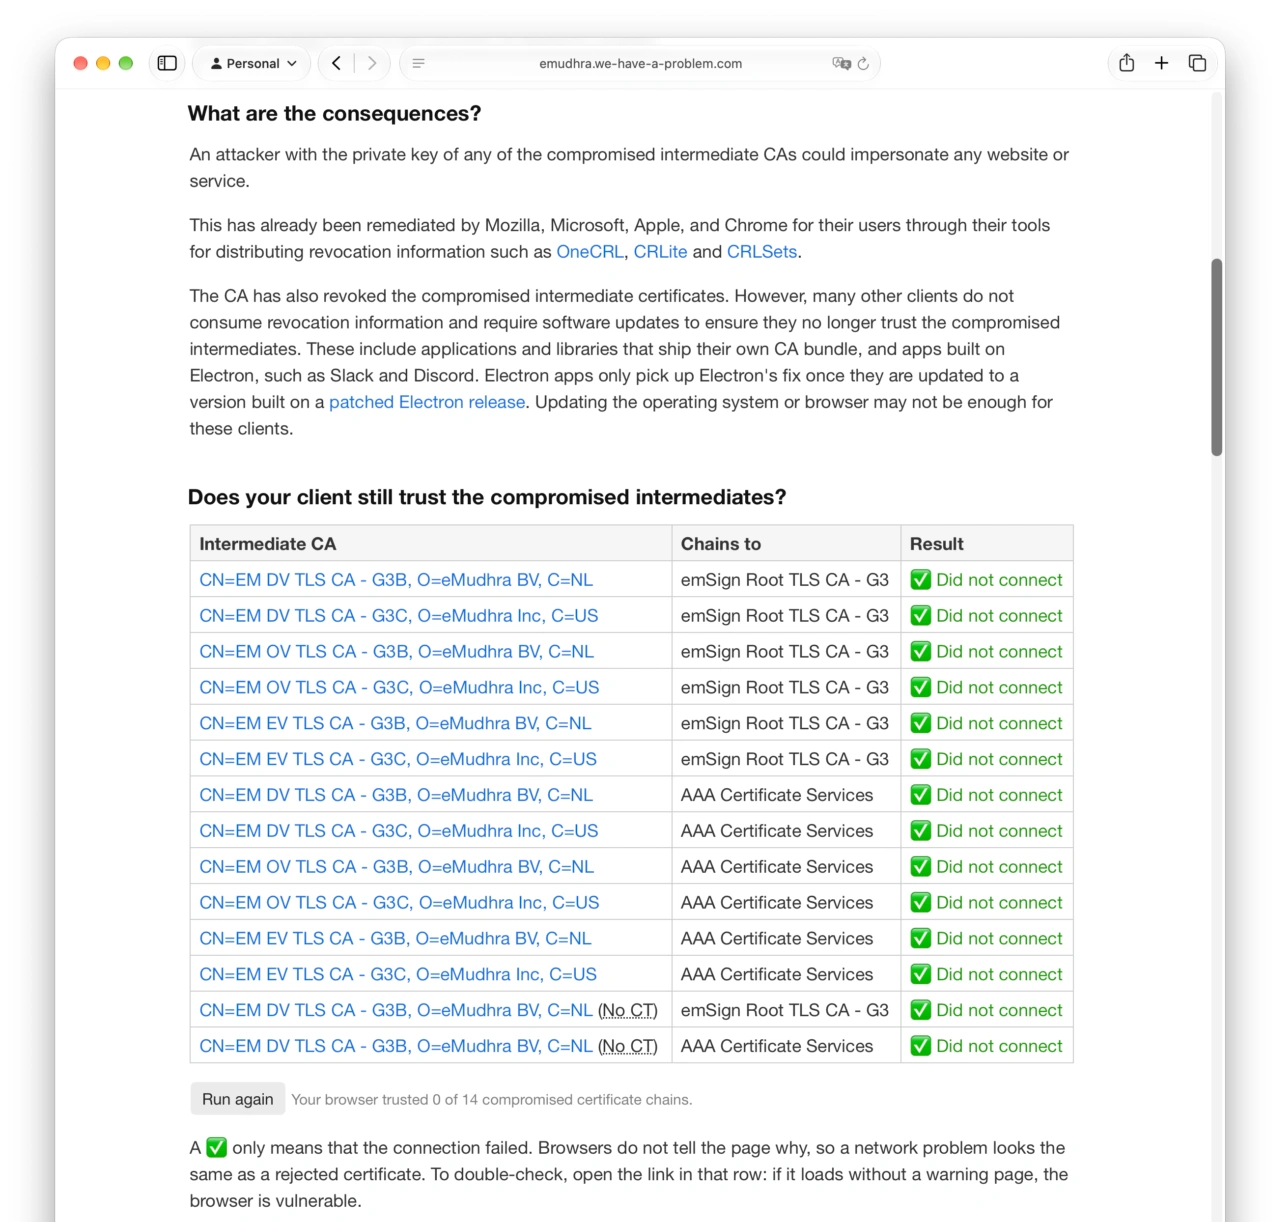
AppleはeMudhraが運営する8つの中間認証局(CA)の秘密鍵が漏洩したとの報告を受け、2026年10月19日からTLS証明書を発行する6つの中間CAに関連する合計12件の証明書をブロックする措置を開始しました、10月23日にはルートCA証明書「emSign ECC Root CA – G3」もブロック対象に追加。
そのため、SafariやMailなどAppleのネットワークやセキュリティフレームワークを使用するアプリにおいては、問題のあった証明書を自動的にブロックするようになっています。
コマンドラインツール
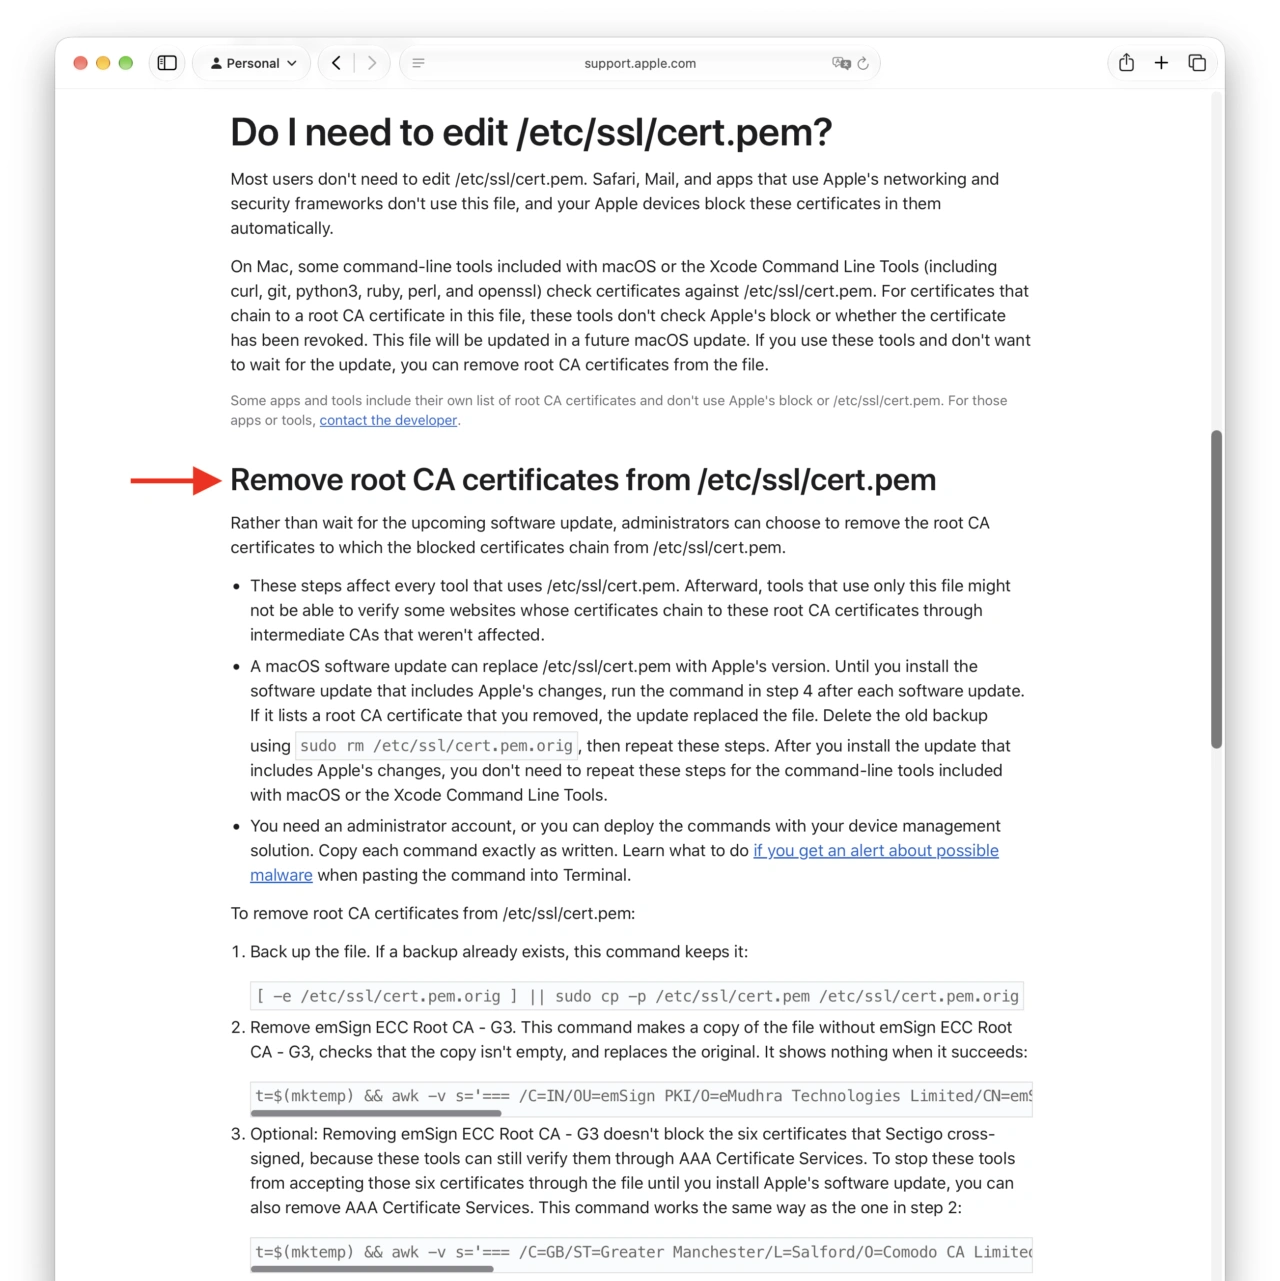
ただ、システム管理者や開発者が利用するmacOSや”/etc/ssl/cert.pem”を使用するXcodeのコマンドラインツール(curl、git、python3、ruby、perl、opensslなど)は今後のソフトウェアアップデートで証明書をブロックするようにするため、アップデートまでに対策したい場合は、問題の証明書につながるルートCA証明書を”/etc/ssl/cert.pem”から削除するように通知しています。
暫定的な対処法
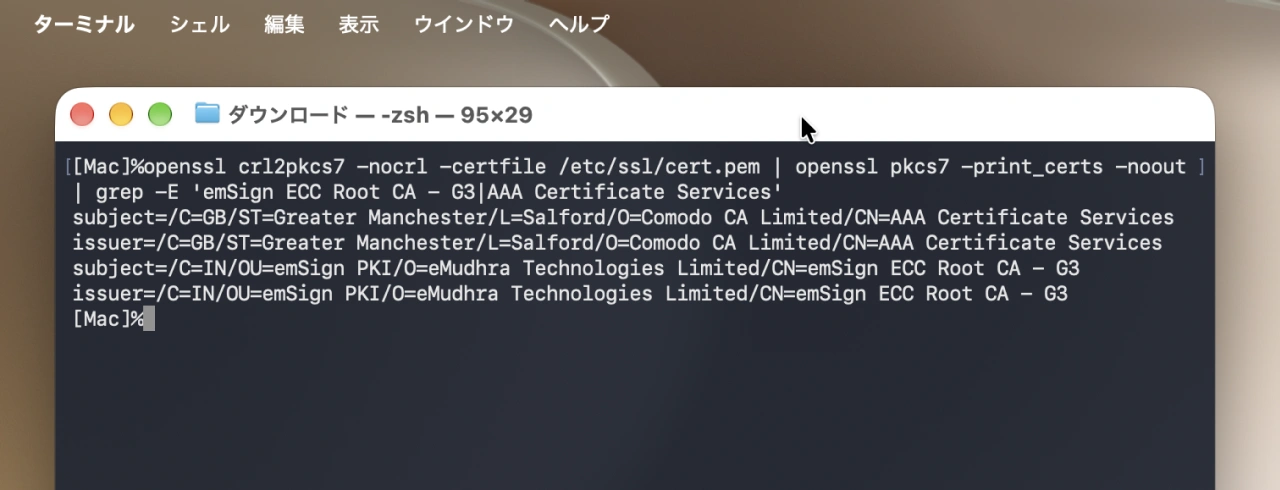
Appleが公開した暫定的な対処法は以下の通り、cert.pemをバックアップし”emSign ECC Root CA – G3″と”AAA Certificate Services”を削除するというもので、Appleは今後(今週?)のソフトウェア・アップデートでcert.pemを更新するそうですが、対策しておきたい方は公式サポートページをチェックしてみて下さい。
- “/etc/ssl/cert.pem”をバックアップする。
- macOSのCA証明書ファイルから、eMudhraのルートCA証明“emSign ECC Root CA – G3”を削除する。
- オプション:Sectigoがクロス署名した6つの証明書もブロックする場合は“AAA Certificate Services”も削除する。
- 問題のある証明書に関連する2つのルートCA証明書が削除されているかをgrepで確認。
[ -e /etc/ssl/cert.pem.orig ] || sudo cp -p /etc/ssl/cert.pem /etc/ssl/cert.pem.orig
t=$(mktemp) && awk -v s='=== /C=IN/OU=emSign PKI/O=eMudhra Technologies Limited/CN=emSign ECC Root CA - G3' '/^(===|###) /{skip=0} $0==s{skip=1} !skip' /etc/ssl/cert.pem > "$t" && [ -s "$t" ] && sudo install -m 0644 -o root -g wheel "$t" /etc/ssl/cert.pem; rm -f "$t"
t=$(mktemp) && awk -v s='=== /C=GB/ST=Greater Manchester/L=Salford/O=Comodo CA Limited/CN=AAA Certificate Services' '/^(===|###) /{skip=0} $0==s{skip=1} !skip' /etc/ssl/cert.pem > "$t" && [ -s "$t" ] && sudo install -m 0644 -o root -g wheel "$t" /etc/ssl/cert.pem; rm -f "$t"
openssl crl2pkcs7 -nocrl -certfile /etc/ssl/cert.pem | openssl pkcs7 -print_certs -noout | grep -E 'emSign ECC Root CA - G3|AAA Certificate Services'
- About the compromised eMudhra intermediate CAs – Apple Support
- eMudhra Statement on Recent Certificate Security Incident – eMudhra
コメント