
macOS 27.2 Golden Gateへアップデートすると、/etc/ssl/cert.pemが置き換えられmacOS 27.0以前で削除したeMudhraの証明書問題に関連する2つのルートCA証明書が再び追加されるので注意をしてください。詳細は以下から。
Appleは現地時間2026年10月22日、電子証明書を発行するインドの認証局eMudhraが2025年04月30日に中間CA証明書の鍵を生成したさい、不備により暗号的に弱い鍵が生成&公開されていたことに関し、SafariやMailなどAppleのネットワークやセキュリティフレームワークを使用するアプリにおいてeMudhraの中間CA証明書をブロックを開始したと発表し、
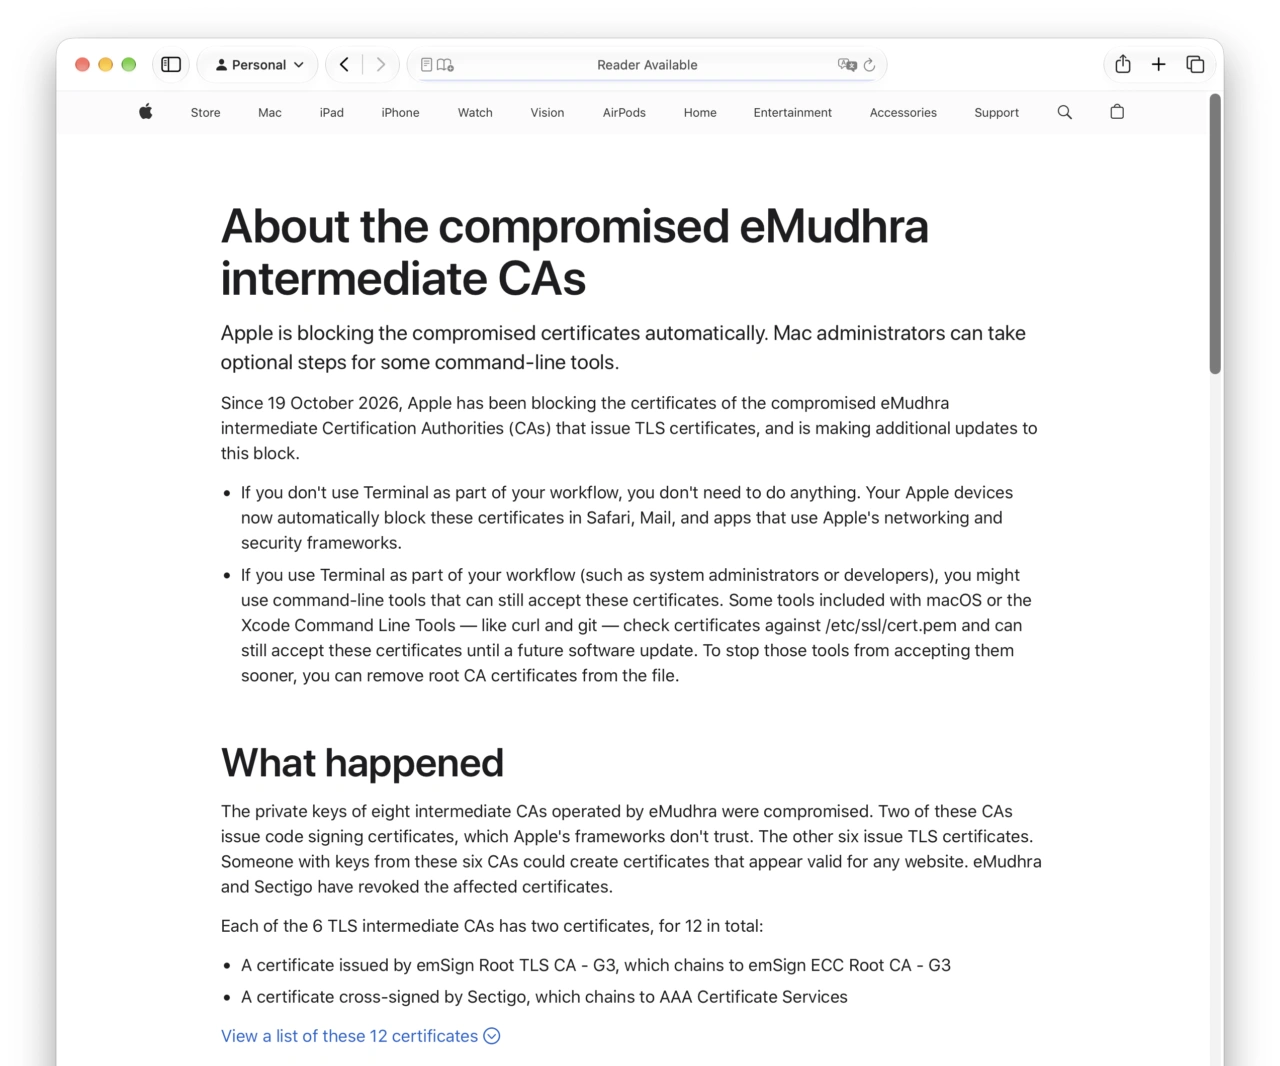
Since 19 October 2026, Apple has been blocking the certificates of the compromised eMudhra intermediate Certification Authorities (CAs) that issue TLS certificates, and is making additional updates to this block.
About the compromised eMudhra intermediate CAs – Apple Support
同時に、今後のアップデートで問題が修正されるまでmacOSのコマンドラインツールやcurlやgit, python3, ruby, perl, opensslなどを含むXcode Command Line Toolsが使用する”/etc/ssl/cert.pem”から問題の証明書につながるルートCA証明書を削除するように開発者やシステム管理者に通知しましたが、
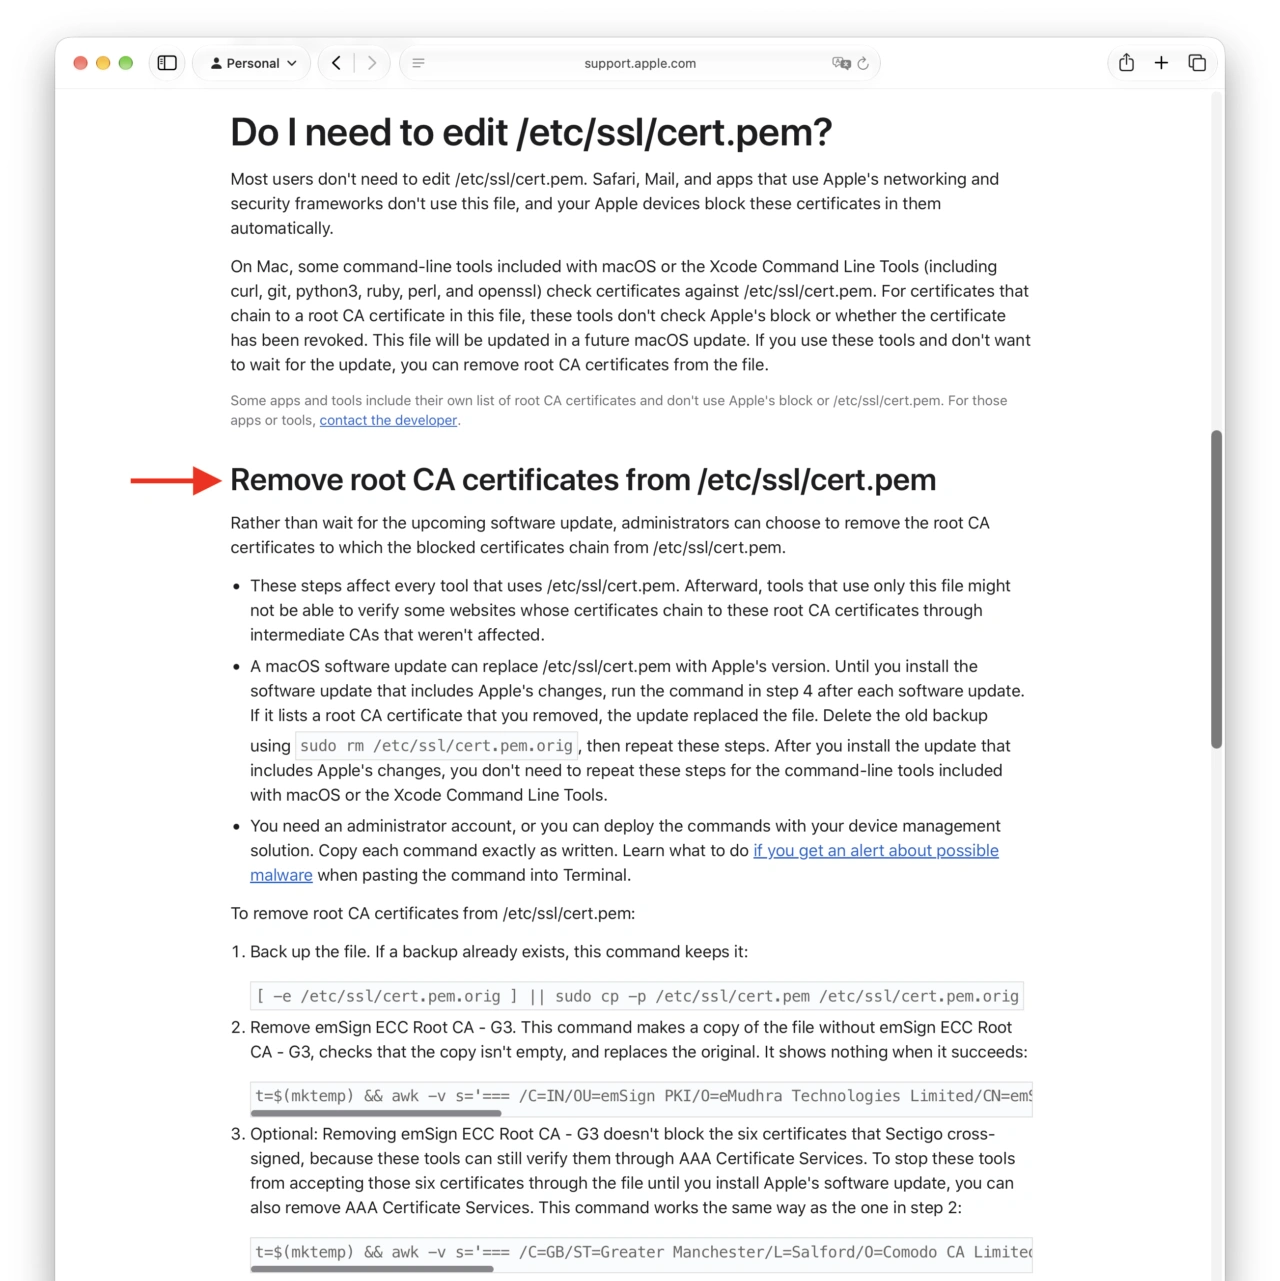
About the compromised eMudhra intermediate CAs – Apple Support
10月26日にリリースされた「macOS 27.2 Golden Gate (26B123)」では、この問題は修正されておらず、さらにmacOS 27.0/.1でcert.pemからルートCA証明書を削除していても、macOS 27.2アップデート後にcert.pemが置き換えられ*、再び2つのルートCA証明書が追加されてしまう問題が発生しています。
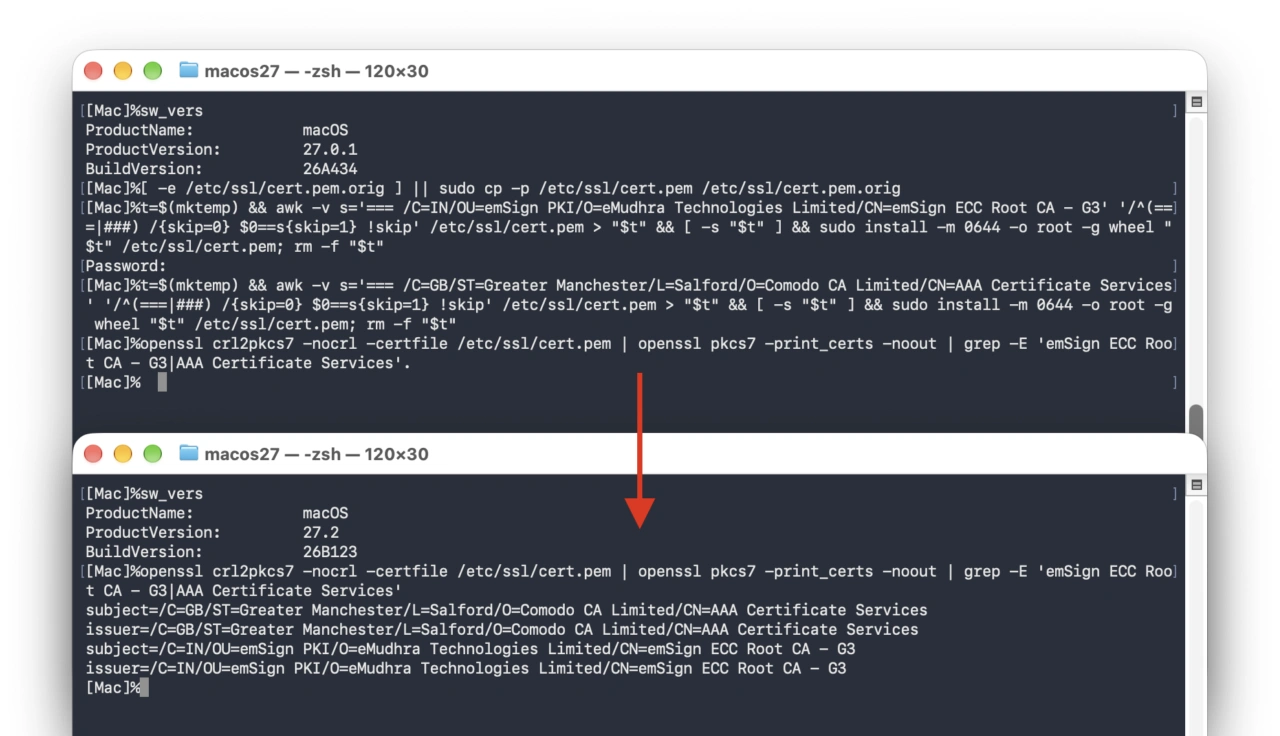
macOSアップデート後には再びチェックを
macOS 27.0 Golden Gateの仮想マシンで確認したところ、Appleが2026年10月26日日にリリースしたmacOS 27.2 Golden Gateでは、アップデート後に”/etc/ssl/cert.pem”が置き換えられてしまうようです。
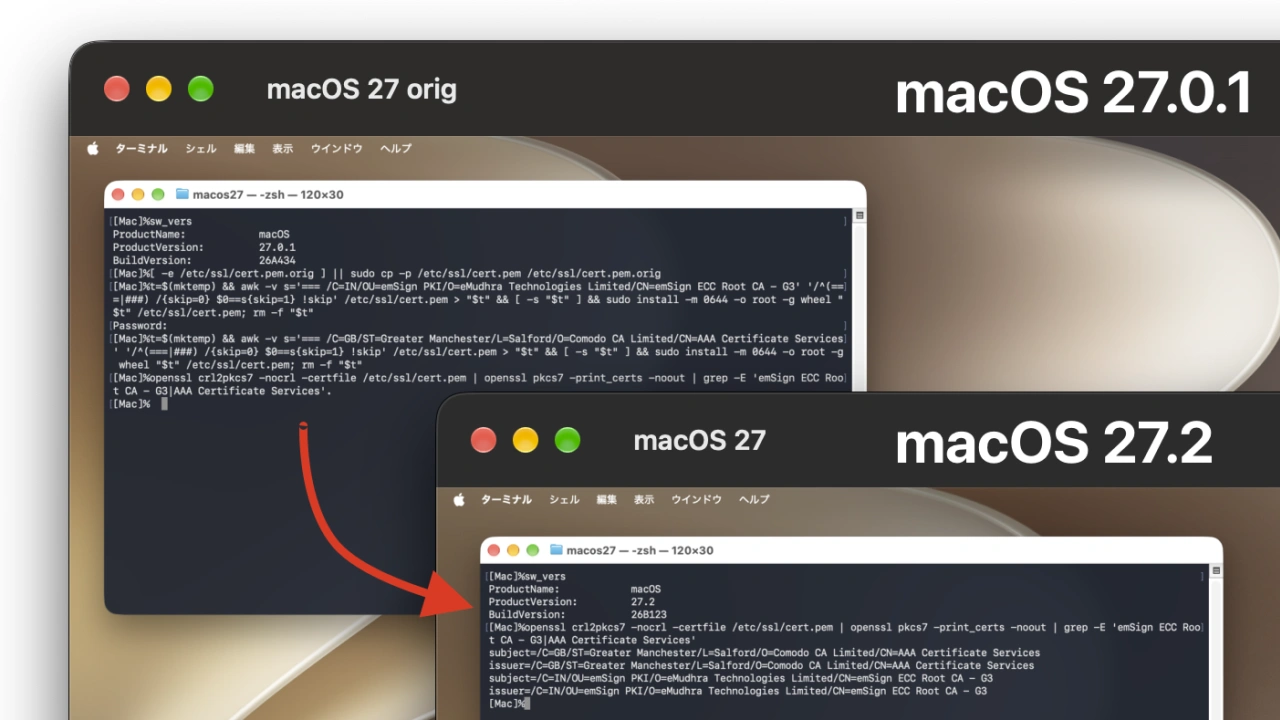
そのため、macOS 27.2アップデートより前にサポートドキュメントに沿ってmacOS 27.0で2つのルートCA証明書を削除していても、再びルートCA証明書が戻ってしまうので、システム管理者や開発者の方は再チェックをしてみて下さい。
タイムライン
- 2026年10月17日 : eMudhraの秘密鍵問題を研究者が報告。
- 2026年10月19日 : Appleが証明書ブロック開始。macOS 27.2のRC版を公開。
- 2026年10月23日 : AppleがルートCAもブロックし、サポートドキュメントを公開。
- 2026年10月26日 : macOS 27.2 Golden Gateが正式リリース。
- About the compromised eMudhra intermediate CAs – Apple Support
コメント