
Appleがセキュリティアップデートで修正した脆弱性の情報をJSON形式で公開しています。詳細は以下から。

Appleは現地時間2026年10月26日、MacやiPhone/iPad、Apple Watch/TV、Vision Pro向けに数十から200件以上の脆弱性を修正した「macOS 27.2 Golden Gate」や「macOS Tahoe 26.7.2, macOS Sequoia 15.8.2」、「iOS/iPadOS 27.2」と「iOS/iPadOS 26.7.2 (23H128)」などをリリースしましたが、
| OS Version | Build | CVE数 |
|---|---|---|
| iOS/iPadOS 27.2 | 24B119 24B91020 (iPhone Duo) |
163件 |
| iOS/iPadOS 26.7.2 | 23H128 | 134件 |
| iOS/iPadOS 18.7.11 | 22H384 | 3件 |
| macOS Golden Gate 27.2 | 26B123 | 263件 |
| macOS Tahoe 26.7.2 | 25G332 | 213件 |
| macOS Sequoia 15.8.2 | 24H232 | 197件 |
| Safari 27.2 | – | 33件 |
| tvOS 27.2 | 24K122 | 72件 |
| watchOS 27.2 | 24S118 | 62件 |
| visionOS 27.2 | 24N120 | 125件 |
Appleは今回の脆弱性情報から、CSAF (Common Security Advisory Framework) 2.1規格に準拠したJSON形式での脆弱性の情報公開を開始しています。
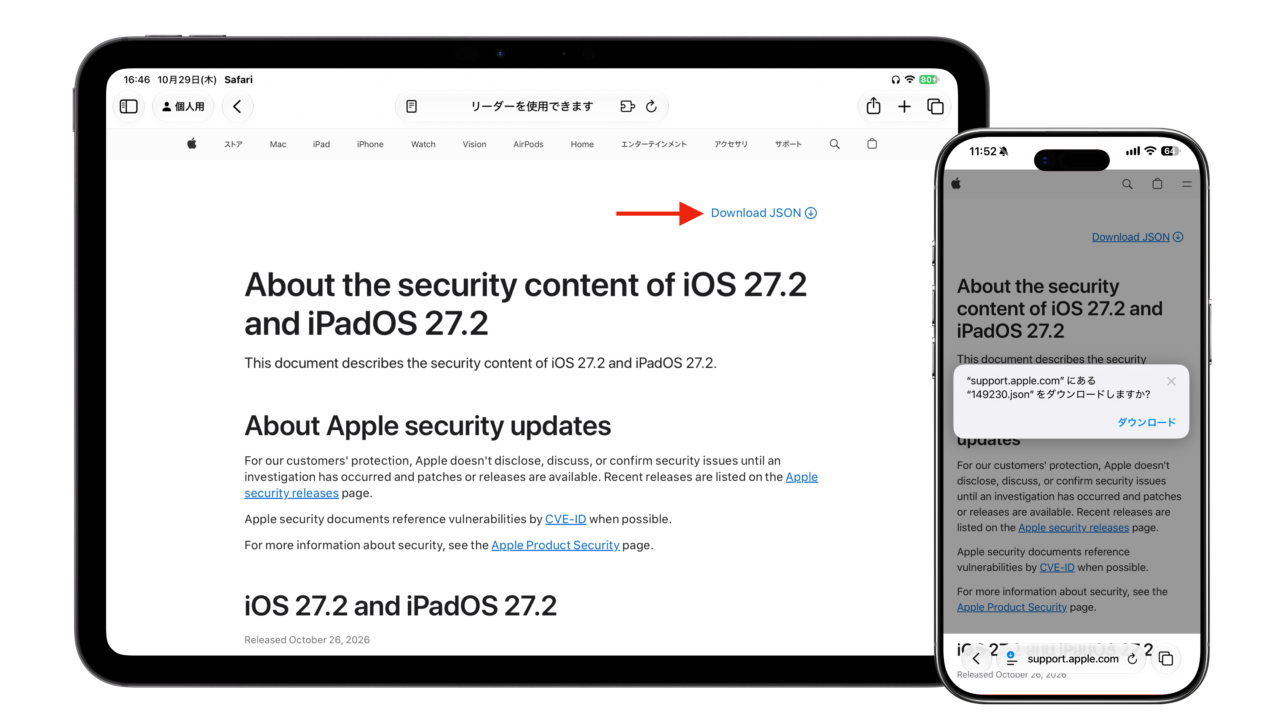
CSAFはOASISが策定している脆弱性情報を機械可読形式で交換するための国際標準化規格で、JSON形式で公開することで、セキュリティツールで脆弱性情報を自動で取り込み、自社の製品やシステムに影響があるかを迅速に評価できるようになります。
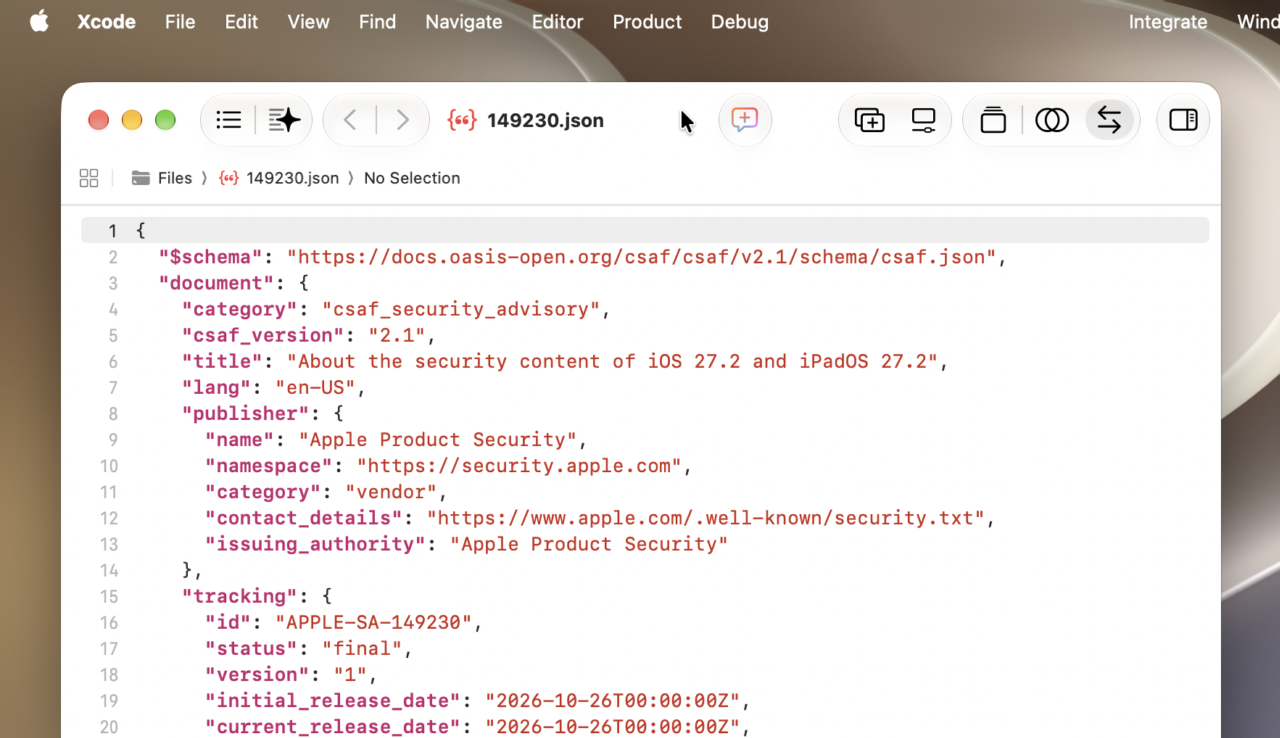
CSAF形式での脆弱性情報の公開は、既にMicrosoftやOracle、Red Hatも行っており、ここ数カ月の間にAI脆弱性検出エージェントが利用され多くの脆弱性が修正されていることから、Appleも足並みを揃えたようです。
- Apple security releases – Apple Support
コメント