
ソースネクスト株式会社が不正アクセスによりメールアドレスやパスワード、氏名など約2,252万件の会員情報が流出した件に関し、中間報告を公開しています。詳細は以下から。

ウイルス対策アプリZEROシリーズやパスワード管理アプリ1Passwordなどのライセンスを販売する東京都千代田区のソースネクスト株式会社は日本時間2026年10月15日、10月13日に会員情報を管理するシステムに対し第三者の不正アクセスがあり、会員情報 約2,252万(22,519,960)件が流出した可能性があると発表しましたが、11月13日付けで中間報告を公開しています。
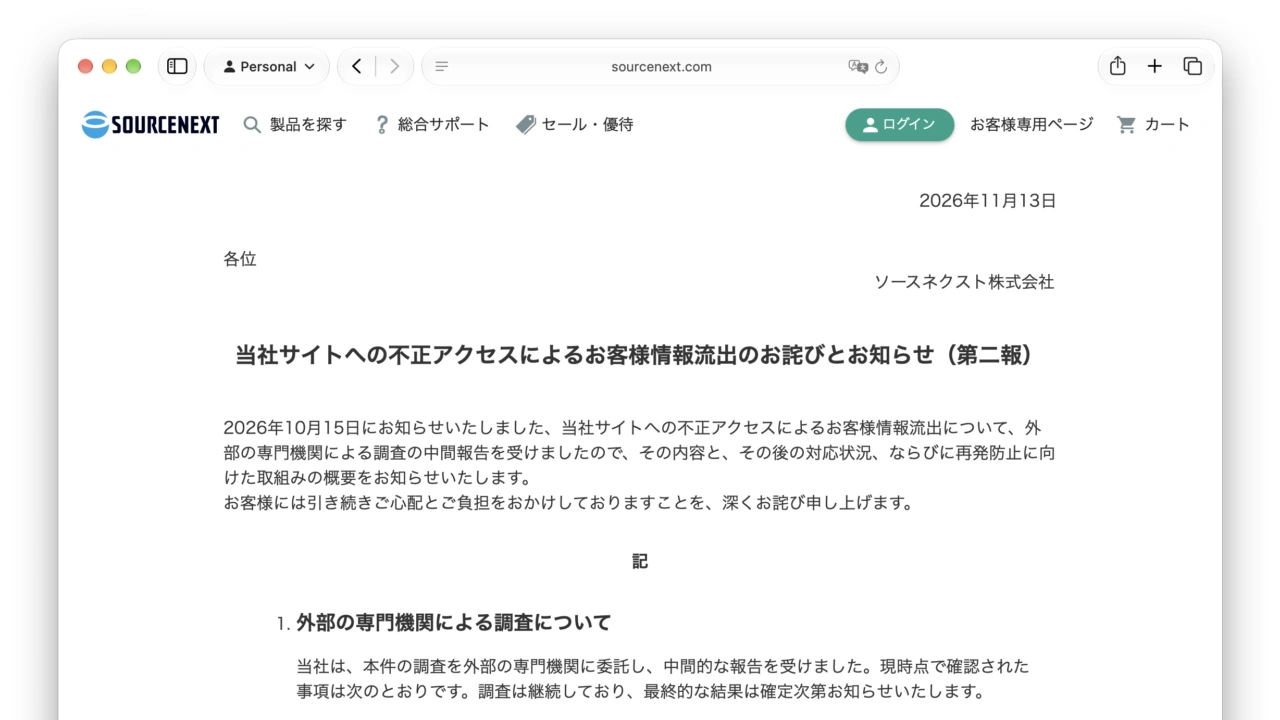
2026年10月15日にお知らせいたしました、当社サイトへの不正アクセスによるお客様情報流出について、外部の専門機関による調査の中間報告を受けましたので、その内容と、その後の対応状況、ならびに再発防止に向けた取組みの概要をお知らせいたします。
当社サイトへの不正アクセスによるお客様情報流出のお詫びとお知らせ(第二報)より
ソースネクストが外部の専門機関に調査を依頼し受けた中間報告によると、ソースネクストへの不正アクセスは当初10月9日午前10時頃とされていましたが、調査の結果、発表より6時間早い10月9日午前4時頃から始まっていたそうで、流出した件数や情報には変わりなく、クレジットカード情報は含まれていないそうです。
流出した可能性のあるお客様情報
- 対象件数:22,519,960件
- 対象となる情報:メールアドレス、パスワード、氏名、氏名カナ、住所、性別、電話番号、FAX番号、生年月日、会社名、役職名、部署名、システム固有の識別情報(加入サービス登録日ログイン日等)
中間報告
- 不正アクセスが行われた期間:
- 10月15日の発表では、不正アクセスの開始時刻を10月9日午前10時頃としていたが、今回の調査で実際にはそれより約6時間早い10月9日午前4時台から始まっていたことが判明。
- 対象となった情報の件数:
- 10月15日発表の約2,252万件と概ね一致することが確認された。
- クレジットカード情報について:
- 10月15日の発表通り、クレジットカード情報は対象となったシステムに保存しておず流出はない。
- 不正アクセスの態様:
- 複数のアドレスから自動化された方法により短時間に大量のアクセスが行われたものであることが確認された。
- 原因および再発防止策:
- 原因の特定、および原因を踏まえた再発防止策の最終的な内容は、調査の最終結果を踏まえて確定し12月上旬に公開予定。
ソースネクストは原因の特定や再発防止策を12月上旬にも発表するとしていますが、ソースネクストでは10月15日以降、ユミルリンク株式会社提供のメール配信サービスCuenote FCへの不正アクセスによる個人情報の流出や、株主・投資家の皆様からのお問い合わせフォームから問い合わせた個人情報が第三者から閲覧可能な状態にあった問題などが確認されているので、ソースネクストのサービスをお使いの方は公式サイトをチェックしてみて下さい。
- 当社サイトへの不正アクセスによるお客様情報流出のお詫びとお知らせ – ソースネクスト
- 当社サイトへの不正アクセスによるお客様情報流出のお詫びとお知らせ(第二報) – ソースネクスト
コメント